
عصر منع الاختراق وحده انتهى.. Commvault تراهن على «المرونة السيبرانية» في مواجهة هجمات الذكاء الاصطناعي
لم تعد المعركة السيبرانية تدور فقط حول بناء جدران أعلى لمنع المهاجمين من الدخول، فحتى المؤسسات التي تنفق ملايين الدولارات على أنظمة الحماية يمكن أن تتعرض للاختراق، لتنتقل المعركة الحقيقية إلى سؤال آخر: ماذا يحدث بعد نجاح الهجوم؟ وكم تحتاج المؤسسة من الوقت لاستعادة بياناتها وعملياتها؟
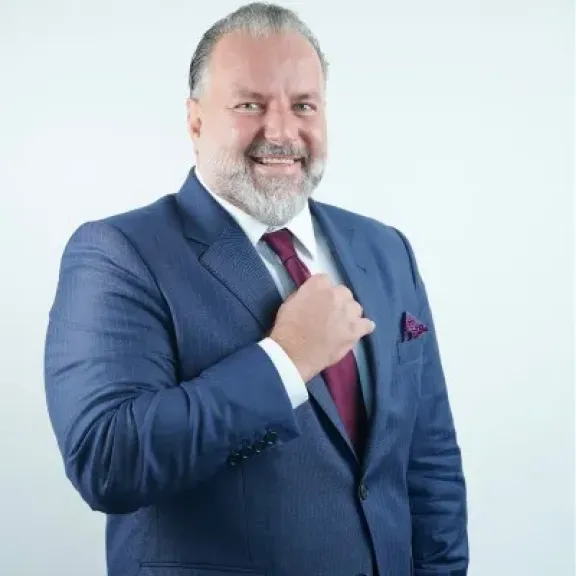
هذه هي الفكرة التي وضعها فادي ريشماني، نائب الرئيس والمدير العام للأسواق الناشئة في Commvault، في قلب رؤيته لمستقبل الأمن السيبراني، خلال جلسة إعلامية على هامش فعاليات SHIFT 2026 التي نظمتها الشركة في القاهرة.
ويرى ريشماني أن السؤال أمام المؤسسات لم يعد «هل سنتعرض لهجوم؟»، وإنما «متى سيحدث؟ وهل نحن مستعدون لما بعده؟»، في ظل تسارع الهجمات واتساع نطاق الأنظمة والبيانات التي تحتاج إلى الحماية مع الانتشار المتزايد للحوسبة السحابية والذكاء الاصطناعي.
لماذا لم تعد حماية البيانات كافية؟
يعكس اسم «SHIFT» نفسه التحول الذي تشهده الصناعة، فمن النسخ الاحتياطي التقليدي للبيانات انتقلت المؤسسات إلى مفهوم حماية البيانات، قبل أن يصبح الحديث اليوم عن نطاق أوسع هو المرونة السيبرانية Cyber Resilience.
وقال ريشماني إن Commvault، التي تعود جذور ابتكاراتها إلى عام 1988 وتأسست رسميًا في 1996، مرت بالتحول نفسه، إذ بدأت من تقنيات النسخ الاحتياطي ثم توسعت إلى حماية البيانات وأمنها والامتثال والأرشفة والتحليل.
لكن التحول الأكبر جاء عندما أصبحت حماية المؤسسة مطالبة بالتعامل مع السيناريو الأصعب: نجاح المهاجم في اختراق الدفاعات بالفعل.
وهنا تظهر المرونة السيبرانية، التي لا تركز فقط على منع الهجمات، وإنما على الاحتفاظ ببيانات يمكن الوثوق بها، واستعادة الأنظمة، وإعادة تشغيل الأعمال بأسرع وقت ممكن وبأقل خسائر.
عندما ينجح الاختراق تبدأ المعركة الأهم
بحسب ريشماني، قد تنجح المؤسسة في بناء عشرات طبقات الحماية، لكن المرونة الحقيقية تُختبر عندما تفشل إحدى هذه الطبقات.
والمشكلة عندها لا تصبح «كيف حدث الاختراق؟» فقط، وإنما: أي نسخة من البيانات لا تزال سليمة؟ وما الأنظمة التي يجب استعادتها أولًا؟ وكم ساعة أو يومًا يمكن للأعمال أن تتحمل التوقف؟
وأضاف أن التعافي البطيء يمكن أن يحول الهجوم من أزمة تقنية إلى أزمة أعمال كاملة، تمتد آثارها إلى الإيرادات والعملاء والخدمات وسمعة المؤسسة.
وقد تستغرق بعض المؤسسات أسابيع، وربما أشهرًا، لاستعادة العمليات بصورة كاملة بعد هجوم واسع، وهو ما يجعل سرعة التعافي مؤشرًا لا يقل أهمية عن قوة الحماية نفسها.
الذكاء الاصطناعي يوسّع ساحة الهجوم
ويرى ريشماني أن الذكاء الاصطناعي يحمل تناقضًا واضحًا للأمن السيبراني.
فهو يمنح المؤسسات أدوات قوية لتحسين الإنتاجية وتسريع العمل، لكنه في الوقت نفسه يمنح المهاجمين القدرة على التحرك بسرعة أكبر، كما يزيد عدد التطبيقات والوكلاء والأنظمة التي تتصل بالبيانات وتتفاعل معها.
ومع ظهور وكلاء الذكاء الاصطناعي القادرين على تنفيذ إجراءات بصورة شبه مستقلة، يتسع ما يعرف بـ سطح الهجوم Attack Surface، ما يخلق نقاطًا جديدة تحتاج المؤسسات إلى مراقبتها وتأمينها.
كما أسهمت تقنيات الذكاء الاصطناعي في تسريع اكتشاف الثغرات واستغلالها، وهو ما يقلص الوقت المتاح أمام فرق الأمن للاستجابة.
Commvault Unity.. جمع الدفاع والتعافي في منصة واحدة
في مواجهة هذا المشهد، تحدث ريشماني عن Commvault Unity باعتباره تطورًا في رؤية الشركة للمرونة السيبرانية، إذ يجمع مجموعة من القدرات التي تشمل التعافي السيبراني، وأمن البيانات، وحماية الهوية والمرونة المرتبطة بها.
الفكرة هنا هي التعامل مع الهجوم بوصفه حدثًا يؤثر في أكثر من طبقة داخل المؤسسة، وليس مجرد مشكلة في ملف أو قاعدة بيانات.
فالهوية نفسها قد تتعرض للاختراق، وقد تتضرر البيانات، بينما تحتاج الأنظمة والتطبيقات إلى الاستعادة بصورة مترابطة حتى تتمكن المؤسسة من العودة إلى العمل.
Arlie.. الذكاء الاصطناعي يدخل غرفة التعافي
تستخدم Commvault الذكاء الاصطناعي أيضًا داخل منظومة الحماية نفسها من خلال قدرات Arlie، التي تستهدف مساعدة فرق تكنولوجيا المعلومات والأمن أثناء عمليات التعافي.
ومن بين الأدوار التي يمكن لهذه القدرات القيام بها المساعدة في تحديد البيانات والنسخ الاحتياطية الأنسب للاستعادة، وتبسيط الخطوات المطلوبة أمام الفرق الفنية، بدل الاعتماد على عمليات يدوية معقدة في وقت تكون فيه المؤسسة بالفعل تحت ضغط الهجوم.
وهنا يصبح الذكاء الاصطناعي طرفًا على جانبي المعادلة: أداة يستخدمها المهاجم لتسريع الهجوم، وفي الوقت نفسه وسيلة يمكن للمدافعين استخدامها لتسريع الاستجابة والتعافي.
ماذا لو كانت آخر نسخة «نظيفة» قديمة؟
من أكثر السيناريوهات تعقيدًا بعد الهجمات الإلكترونية أن تكتشف المؤسسة أن أحدث نسخة احتياطية مؤكدة وخالية من البرمجيات الخبيثة تعود إلى فترة بعيدة نسبيًا.
استعادة هذه النسخة قد تعيد الأنظمة إلى العمل، لكنها قد تعني في الوقت نفسه فقد كميات كبيرة من البيانات التي تم إنشاؤها بعد تاريخها.
وتصبح المشكلة أكثر حساسية في البنوك والمستشفيات وشركات الاتصالات والجهات الحكومية، حيث قد تعني ساعات قليلة من البيانات المفقودة خسارة معاملات أو سجلات بالغة الأهمية.
من Synthetic Backup إلى Synthetic Recovery
هنا طرح ريشماني مفهوم Synthetic Recovery كأحد الأساليب التي تعمل Commvault على تطويرها لتقليل الفجوة بين آخر نسخة سليمة والبيانات الحديثة.
وتقوم الفكرة على عدم الاكتفاء بالعودة إلى النسخة النظيفة القديمة، بل إمكانية التعامل مع نسخة أحدث تعرضت للاختراق، والعمل على تنظيفها من المكونات الخبيثة، ثم الاستفادة من البيانات السليمة بها ودمجها مع نقطة استعادة موثوقة.
والهدف هو تقليص كمية البيانات التي تضطر المؤسسة إلى التضحية بها من أجل العودة إلى بيئة نظيفة.
«لا أحد محصن»
وشدد ريشماني على أن حجم المؤسسة أو ميزانية الأمن السيبراني لا يوفران حصانة كاملة أمام الهجمات.
فالاختراقات تطال مؤسسات كبيرة في السيارات والتجزئة والرعاية الصحية والنقل وغيرها، رغم ما تمتلكه من فرق وتقنيات وميزانيات ضخمة.
ومن هنا، فإن افتراض «هذا لن يحدث لنا» قد يكون أحد أكبر المخاطر في حد ذاته.
فالاستعداد الصحيح يبدأ من الاعتراف بأن الاختراق ممكن، ثم بناء سيناريو واضح لما يجب فعله في الدقائق والساعات والأيام التالية.
شراء التكنولوجيا لا يصنع مؤسسة مرنة
ويحذر ريشماني من الاعتقاد بأن شراء أفضل التقنيات يعني تلقائيًا تحقيق المرونة السيبرانية.
وضرب مثالًا بخطة إخلاء فندق عند نشوب حريق: وجود الخطة على الورق لن يكون مفيدًا إذا كان الأشخاص داخل المبنى لا يعرفون مخارج الطوارئ ولم يتدربوا على استخدامها.
المنطق نفسه ينطبق على المؤسسات، فعند وقوع هجوم قد تجد فرق الأمن والنسخ الاحتياطي وتكنولوجيا المعلومات واستمرارية الأعمال نفسها مطالبة بالتحرك في وقت واحد وتحت ضغط شديد.
وإذا لم تكن الأدوار محددة والإجراءات مختبرة مسبقًا، فقد تضيع ساعات حاسمة في تحديد من يفعل ماذا.
ولهذا تصبح اختبارات التعافي والمحاكاة الدورية للهجمات جزءًا من استراتيجية الأمن نفسها، وليس تمرينًا ثانويًا يمكن تأجيله.
السحابة زادت المرونة.. لكنها زادت التعقيد أيضًا
تغيرت بنية المؤسسات بصورة كبيرة خلال العقود الماضية، من الخوادم التقليدية إلى البيئات الافتراضية، ثم السحابة، وصولًا إلى تطبيقات البرمجيات كخدمة SaaS والبيئات الهجينة.
وفي النموذج التقليدي، كانت خطط التعافي من الكوارث تعتمد بدرجة كبيرة على نسخ البيانات في مركز بيانات آخر، بحيث يمكن الانتقال إليه في حالة تعطل الموقع الرئيسي.
لكن الهجوم السيبراني يختلف عن كارثة طبيعية تضرب مركزًا واحدًا، لأن البرمجيات الخبيثة يمكن أن تنتقل عبر الأنظمة المترابطة وتصل إلى نسخ البيانات نفسها، ما يجعل مفهوم التعافي أكثر تعقيدًا.
الذكاء الاصطناعي سيغير الوظائف.. وليس الحاجة إلى البشر
ولا يرى ريشماني أن الذكاء الاصطناعي يعني اختفاء العنصر البشري، لكنه يتوقع أن يغير طبيعة الوظائف والمهارات التي تحتاج إليها المؤسسات.
فبعض المهارات التي كانت تمثل قيمة كبيرة قبل سنوات بدأت أدوات الذكاء الاصطناعي في تنفيذ أجزاء منها، بينما تظهر في المقابل تخصصات ومهارات جديدة.
وبالتالي، ستظل المؤسسات بحاجة إلى البشر، لكن الوظائف والأدوار والأعداد وطريقة العمل ستواصل التغير بالتزامن مع انتشار الذكاء الاصطناعي.
مصر أمام فرصة.. ومخاطر أكبر في الوقت نفسه
وعن السوق المصرية، يرى ريشماني أن السنوات الأخيرة شهدت تسارعًا في التطور التكنولوجي، بما يفتح مساحات جديدة أمام الاستثمار والمهارات والابتكار.
لكن كل خطوة إضافية في الرقمنة تعني أيضًا بيانات وأنظمة أكثر تحتاج إلى الحماية، ما يجعل بناء قدرات التعافي جزءًا ضروريًا من رحلة التحول الرقمي نفسها.
فكما أعادت الهواتف الذكية تشكيل صناعة الاتصالات خلال فترة قصيرة، يعيد الذكاء الاصطناعي اليوم تشكيل قطاعات واسعة من الاقتصاد، وهو تحول يخلق فرصًا كبيرة لكنه يرفع في الوقت نفسه سقف المخاطر الرقمية.
الاستعداد للهجوم يبدأ قبل وقوعه
الرسالة التي يضعها ريشماني أمام المؤسسات تبدو بسيطة في صياغتها لكنها أكثر تعقيدًا في التنفيذ: لا تبنِ استراتيجيتك على افتراض أنك ستمنع كل هجوم.
المؤسسة الأكثر قدرة على الصمود ليست بالضرورة التي لم تتعرض للاختراق، وإنما التي تعرف مسبقًا كيف ستكتشف الضرر، وأي بيانات ستستعيد، ومن سيتخذ القرار، وكم من الوقت تحتاج لإعادة الخدمات إلى العمل.
ومع تزايد سرعة الهجمات واتساع استخدام الذكاء الاصطناعي، تنتقل المرونة السيبرانية من كونها جزءًا تقنيًا في إدارة البيانات إلى عنصر مباشر في استمرارية الأعمال.
فالاختراق قد يصبح مسألة وقت، لكن مدة التوقف وحجم البيانات المفقودة وسرعة العودة للعمل هي العناصر التي لا تزال المؤسسة قادرة على التحكم فيها.
related topics
 *«مجموعة اتصالات» تحتفل بيوبيلها الذهبي وتمضي نحو عصر الذكاء الاصطناعي.. و«اتصالات مصر»...
 خريجو NVIDIA يقودون موجة جديدة لشركات الروبوتات.. وتمويل الذكاء الفيزيائي يتجاوز 33...
 اتفاقية تفاهم بين إي آند مصر وإنتل لتسهيل الوصول لبرامج التدريب على...
 EG Insurtech: إعادة تصور صناعة التأمين من خلال التكنولوجيا والذكاء الاصطناعي
 Commvault Brings SHIFT 2026 to Cairo, Showcasing Commvault Cloud and the Future...
 «AI in Action» في قلب الدورة الثلاثين.. CairoICT يطلق جوائز للمؤثرين ومسابقة...
 مال تفتح قائمة الانتظار عالميًا وتطلق جيلًا جديدًا من التمويل الإسلامي المبني...
 إندرايف” تعزز منظومة الأمان والسلامة وآليات التحقق من هويات السائقين بالاعتماد على...
 وزير الاتصالات يكرم الطفل مارتيروس مينا تقديرًا لتميزه العالمي في البرمجة والروبوتات
 «إم إن تي-حالًا» تعيد رسم خريطة التمويل في مصر بالذكاء الاصطناعي.. 500...
 MCIT Spotlights Digital Skills, Freelance Empowerment Initiatives at WorkShift 2026
 Shamel by Vezeeta” Participates in ”WorkShift 2026” as Health Partner to Provide...